

Binance розкрила, як хакери викрали $6,3 млрд через фальшиві співбесіди та ШІ-інструмент
Зловмисники кілька місяців отримували доступ до внутрішніх систем біржі через комп’ютери співробітників. Binance вдалося заблокувати $2,85 млрд, а ФБР пов’язало атаку з північнокорейськими хакерами.
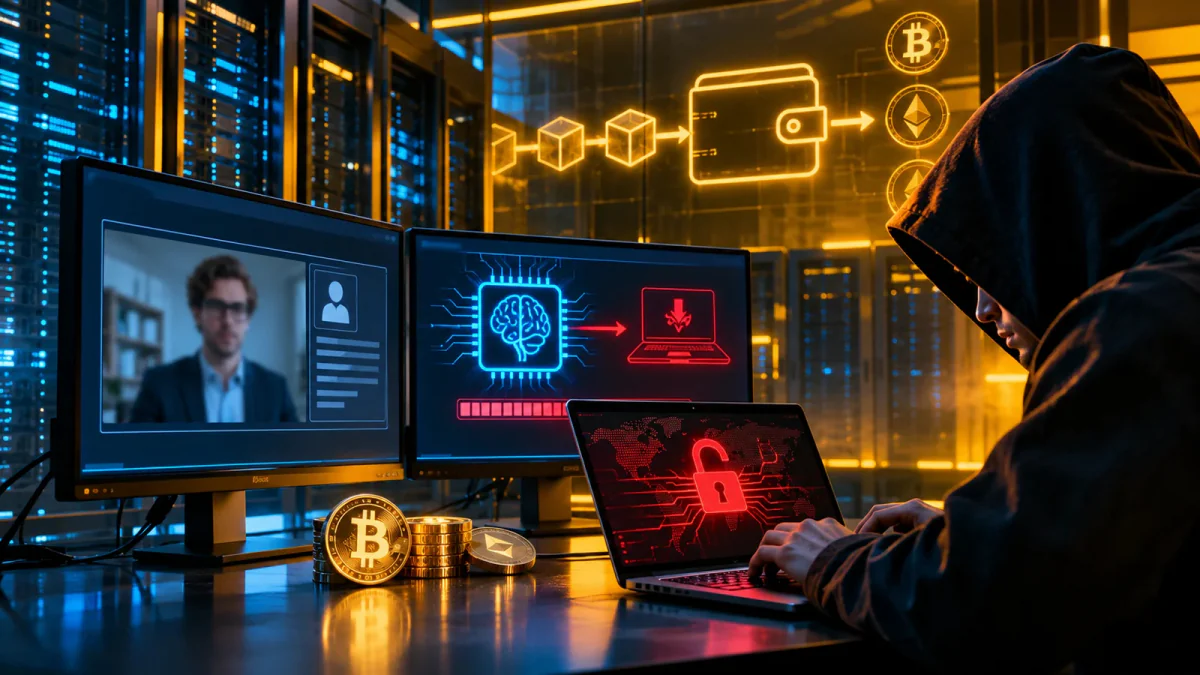
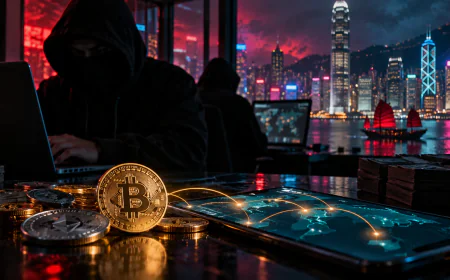
Криптовалютна біржа Binance оприлюднила результати розслідування масштабного злому 29 жовтня 2026 року, під час якого зловмисники отримали доступ до цифрових активів на $6,3 млрд. За висновками компанії, атака тривала кілька місяців і почалася із зараження робочих комп'ютерів співробітників через підроблені програмні пакети та фальшиві пропозиції роботи.
Замість прямого злому криптовалютних гаманців атакувальники поступово проникали у внутрішню інфраструктуру Binance. Отримані облікові дані та доступ до систем розгортання програмного забезпечення дозволили їм втрутитися в роботу сервісу, який відповідає за авторизацію криптовалютних переказів.
Перший етап атаки відбувся ще в червні, коли один з інженерів біржі завантажив змінений програмний пакет під час налаштування ШІ-інструмента для написання коду. Binance виявила шкідливе програмне забезпечення та замінила заражений комп'ютер, однак зловмисники встигли зібрати інформацію про команду, яка обслуговувала криптовалютні гаманці.
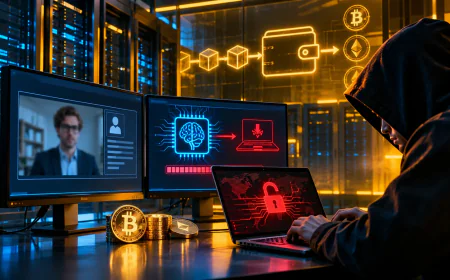
У вересні атакувальники використали інший спосіб проникнення. Представившись рекрутерами, вони запропонували ще одному інженеру пройти співбесіду та виконати тестове завдання з програмування. Файл із нібито робочим завданням містив шкідливий код, який дозволив обійти захист комп'ютера співробітника.
20 жовтня хакери використали скомпрометований пристрій і внутрішній ШІ-інструмент, щоб отримати доступ до систем ще двох інженерів. Після цього вони викрали облікові дані для розгортання програмного забезпечення, які згодом допомогли встановити шкідливий код у системі управління гаманцями Binance.
29 жовтня зловмисники проникли до внутрішнього сервісу криптографічного підпису транзакцій. Це дозволило їм переміщувати активи без використання стандартної процедури виведення коштів клієнтами біржі.
Додаткову складність створило використання механізму EIP-7702 у мережі Ethereum, який дозволяє передавати смартконтрактам певні повноваження щодо виконання транзакцій. За даними Binance, атакувальники скористалися цим механізмом для продовження несанкціонованих переказів навіть після призупинення виведення коштів.
Система гаманців Binance також використовувала технологію багатосторонніх обчислень MPC, яка розподіляє контроль над підписанням транзакцій. Однак у цьому випадку її архітектура ускладнила відкликання вже наданих дозволів, що завадило оперативно припинити всі підозрілі операції.
За останньою оцінкою Binance, загальний обсяг активів, яких торкнулася атака, становив приблизно $6,3 млрд. Із них компанії вдалося заморозити або перехопити $2,85 млрд. Біржа заявила, що самостійно покриє збитки, не перекладаючи їх на клієнтів, а станом на 31 жовтня вже відновила 98% постраждалих токенових активів.
Співгенеральний директор Binance Річард Тен наголосив, що інцидент не був наслідком однієї помилки чи окремого порушення безпеки. За його словами, йшлося про багатомісячну скоординовану операцію, під час якої зловмисники послідовно долали кілька рівнів захисту.
Федеральне бюро розслідувань США пов'язало атаку з північнокорейськими хакерами. Водночас Кім Йо Чжон, сестра лідера КНДР Кім Чен Ина, заперечила причетність країни, назвавши висновки ФБР політично мотивованими.
Співзасновниця Binance Ї Хе повідомила, що протягом 2026 року служба безпеки біржі виявила та зупинила 57 підозрілих кіберзагроз, пов'язаних із Північною Кореєю. Серед них були фальшиві співбесіди, заражені програмні пакети та спроби отримати доступ до корпоративних облікових записів.
Розслідування Binance показує, що навіть складні механізми захисту криптовалютних гаманців можуть виявитися недостатніми, якщо атакувальники отримують контроль над внутрішньою інфраструктурою та обліковими даними співробітників. У цьому випадку багатомільярдна атака стала можливою не через безпосередній злам блокчейну, а через послідовну компрометацію людей, програмного забезпечення та систем авторизації операцій.
Яка ваша реакція?
 Файно
0
 Погано
0
 Неймовірно
0
 Смішно
0
 Гнів
0
 Сумно
0
 Отакої
0