

Китайська мережа допомогла хакерам КНДР відмити понад $1 млрд у криптовалюті
Ончейн-дослідник заявив, що проник у мережу під виглядом клієнта та отримав дані, які допомогли відстежити кошти зі зламу Bybit на $1,5 млрд.
Китайська організована злочинна мережа могла відмити понад $1 млрд у криптовалюті, викраденій під час різних атак, на користь північнокорейської Lazarus Group. Про це заявив ончейн-дослідник ZachXBT, який стверджує, що особисто проник у цю мережу під виглядом клієнта.
За його словами, операція почалася у лютому 2025 року, через кілька днів після зламу Bybit на $1,5 млрд. ZachXBT використав 349 700 у стейблкоїнах і погоджувався втрачати близько 5% на кожній операції, щоб завоювати довіру одного з учасників мережі під ім’ям Jimmy Green.
Дослідник стверджує, що мережа діяла в Гонконзі та материковому Китаї. Отримана від посередника інформація допомогла виявити кластер із понад $12 млн, пов’язаних із коштами зі зламу Bybit.
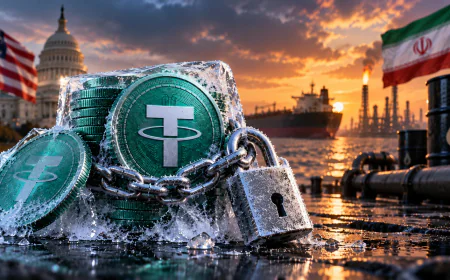
Пізніше Tether заморозила близько 442 000 USDT, які ZachXBT пов’язав із цим кластером. За його словами, частину руху активів вдалося відстежувати фактично в реальному часі завдяки інформації, яку він отримував безпосередньо від учасника мережі.
Розслідування дає уявлення про роль посередників, які можуть допомагати північнокорейським хакерам перетворювати викрадену криптовалюту на активи, складніші для відстеження. Для цього використовуються переходи між різними блокчейнами, обміни токенів, децентралізовані біржі та кросчейн-мости.
За даними Chainalysis, пов’язані з Північною Кореєю хакери викрали щонайменше $6,75 млрд у цифрових активах до кінця 2025 року. Lazarus Group та інші пов’язані з КНДР угруповання неодноразово використовували багатоступеневе переміщення коштів між різними мережами для ускладнення їхнього відстеження.
Китайські посередники вже раніше фігурували у справах, пов’язаних із відмиванням криптовалюти для Північної Кореї. У 2020 році американські прокурори висунули звинувачення двом громадянам Китаю у відмиванні понад $100 млн, викрадених північнокорейськими хакерами з криптобіржі.
У 2023 році Управління з контролю за іноземними активами Мінфіну США також запровадило санкції проти двох криптотрейдерів із Гонконгу та Китаю. Американська влада заявляла, що вони допомагали КНДР конвертувати викрадену криптовалюту та обходити фінансові обмеження.
ZachXBT також пов’язує китайських посередників із переміщенням коштів після зламу Bitget на $387,5 млн у вересні 2026 року. За його словами, люди, які допомагали північнокорейським хакерам, відкрито шукали допомогу у публічних Discord-серверах і Telegram-каналах.
Один із таких операторів, за твердженням ZachXBT, раніше також брав участь у відмиванні коштів після атаки на Kelp DAO на $292 млн у квітні. Це вказує на те, що одна й та сама інфраструктура посередників може використовуватися після кількох великих криптозламів.
Ключова особливість цього розслідування полягає в тому, що ZachXBT не обмежився аналізом публічних блокчейн-даних. Він фактично вступив у контакт із посередниками, проводив через них власні кошти та використовував отриману інформацію для зіставлення майбутніх переказів із реальними транзакціями в блокчейні.
Яка ваша реакція?
 Файно
0
 Погано
0
 Неймовірно
0
 Смішно
0
 Гнів
0
 Сумно
0
 Отакої
0