

Хакеры взломали компьютер сотрудника Binance за 8 недель до кражи $6,3 млрд.
По оценке Security Alliance, злоумышленники могли долгое время оставаться незамеченными. Binance уточнила, что доступ к системам управления криптовалютными кошельками хакеры получили только 20 октября.
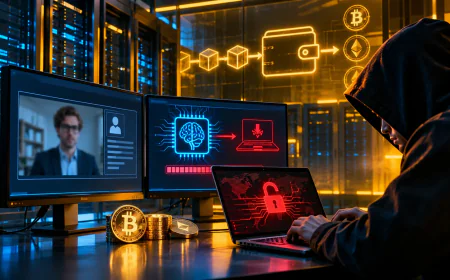
Хакеры, которых связывают с Северной Кореей, могли получить доступ к компьютеру сотрудника Binance примерно за восемь недель до масштабного взлома биржи на $6,3 млрд. Такую оценку опубликовала некоммерческая организация по кибербезопасности Security Alliance (SEAL), изучившая последовательность проникновения злоумышленников во внутренние системы криптобиржи.
Согласно выводам SEAL, в сентябре атакующие скомпрометировали устройство одного из инженеров Binance через фальшивое предложение о работе. Представившись рекрутерами, они убедили сотрудника скачать вредоносный файл под видом тестового задания по программированию.
Исследователи подчеркивают, что после первоначального проникновения хакеры могут незаметно оставаться в корпоративных системах в течение длительного времени. Это позволяет им постепенно изучать внутреннюю инфраструктуру, собирать учетные данные и готовить следующие этапы атаки.
При этом Binance уточнила, что восьминедельный период относится к компрометации устройства сотрудника в сентябре, а не к непрерывному доступу к криптовалютным кошелькам. По словам представителя биржи, злоумышленники смогли проникнуть в системы, необходимые для проведения операций с кошельками, только 20 октября — за девять дней до кражи.
Сама кампания началась еще в июне 2026 года. Тогда другой сотрудник Binance загрузил модифицированный установочный пакет Homebrew, пытаясь установить ИИ-инструмент для написания программного кода.
Служба безопасности биржи обнаружила заражение, заменила компьютер и обновила связанные учетные данные. Однако к этому моменту атакующие уже успели получить информацию о сотрудниках, отвечавших за инфраструктуру криптовалютных кошельков.
Следующий решающий этап произошел 20 октября. Используя зараженный в сентябре компьютер и внутренний ИИ-инструмент, злоумышленники получили контроль над устройствами еще двух инженеров Binance. Впоследствии они обнаружили токен доступа, позволявший развертывать программное обеспечение во внутренних системах биржи.
Именно эти полномочия были использованы во время атаки 29 октября. Таким образом, между получением доступа к критической инфраструктуре кошельков и хищением активов прошло девять дней, хотя подготовка операции продолжалась значительно дольше.
Security Alliance выявила как минимум четыре подставные компании, связанные с фальшивыми кампаниями по найму хакерской группировки TraderTraitor в 2026 году. Среди использованных доменов исследователи назвали citalab.net, citalab.com, bitfit.io и oddium.io.
Похожая тактика, по оценке SEAL, применялась и во время других крупных криптовалютных взломов. Перед атакой на Bitget с потерями около $388 млн злоумышленники могли иметь доступ к скомпрометированным системам примерно шесть недель.
Аналогичный шестинедельный период исследователи выявили перед эксплуатацией уязвимости, связанной с LayerZero, которая привела к потере $293 млн в Kelp DAO. В случае атаки на AFX с ущербом $24 млн подготовительный период оценивается примерно в три недели.
Федеральное бюро расследований США связало взлом Binance с северокорейской группировкой TraderTraitor. Власти КНДР отвергли обвинения, а Ким Е Чжон, сестра северокорейского лидера Ким Чен Ына, публично опровергла причастность страны.
Результаты SEAL показывают общую черту нескольких масштабных криптовалютных атак: злоумышленники не обязательно получают доступ к активам сразу после заражения компьютера. Вместо этого они могут неделями собирать информацию и постепенно расширять свои полномочия, пока не доберутся до систем, через которые можно перемещать криптовалюту.
Ваша реакция?
 Нравится
0
 Противно
0
 Невероятно
0
 Забавно
0
 Гнев
0
 Печально
0
 Вау!
0